
IPv4 即将耗尽,因此 IPv6 才是未来。不幸的是,世界还没有为 IPv6 做好充分准备。这包括许多 VPN 服务,其软件不能保护用户免受“IPv6 泄漏”。此问题最简单的解决方案是在您的设备上禁用 IPv6。
每个互联网连接都有一个唯一的数字地址,称为互联网协议 (IP) 地址。目前,大多数IP地址使用较旧的32位IPv4标准,但IPv4地址正在快速耗尽。
解决方案是简单地使用更长的 IP 地址,这正是 IPV6 所做的。通过使用 128 位网址,IPv6 产生了大约 3400 亿个地址。这应该能让我们继续前进一段时间!
我有 IPv6 吗?
您是否具有 IPv6 功能取决于您的互联网提供商。几乎所有地方的 ISP 部署 IPv6 的速度都相当缓慢,尽管在某些国家/地区比其他国家更为普遍。总体而言,到 2025 年,大多数人还没有 IPv6 连接,尽管这种情况正在开始改变。
如果您不确定是否有 IPv6 连接,请访问ipleak.net(没有 VPN 连接)。
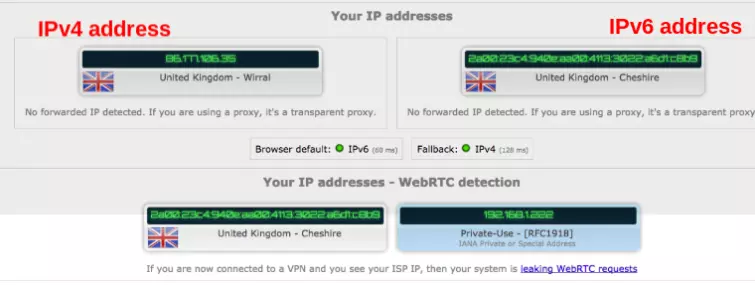
如果您没有看到长 IPv6 地址,则说明您没有 IPv6 连接,并且不需要本指南。
如果您没有 IPv6 连接,则在设备上禁用 IPv6 是没有意义的,但如果您经常使用其他人的连接(例如公共 WiFi 热点)连接到互联网,那么您可能无论如何都想这样做。
为什么要禁用 IPv6?
转向 IPv6 是一件好事且必要的事情,那么如果你有 IPv6 为什么要禁用它呢?这样做的唯一原因是许多 VPN 应用程序通过 VPN 接口正确路由 IPv4 连接,但对 IPv6 则不然。这使得网站能够看到您的真实 IP 地址,称为 IPv6 泄漏。
在系统级别禁用 IPv6 可确保不会发生泄漏。好消息是,在您的设备上禁用 IPv6 无需任何费用。 IPv4 不会很快消失,每个网站和互联网资源都支持 IPv4。 IPv6 可能是未来,但未来尚未到来。
这意味着您可以禁用 IPv6 以保护您的 VPN 连接,而不会对您的互联网使用产生任何负面影响。
关于 WebRTC 的一句话
WebRTC 是大多数现代浏览器中内置的通信协议,允许在浏览器窗口内进行无缝语音和视频通信。
WebRTC 的一个设计特点是,它允许用户通过简单地告诉其他 WebRTC 用户(和网站)您的真实 IP 地址来穿过防火墙进行通信。如果您有 IPv6 连接,它会告诉他们您的 IPv6 地址,如果没有,它会告诉他们您的 IPv4 地址
此功能对于 WebRTC 用户来说非常有用,但对于 VPN 用户来说却很痛苦,因为无论您是否使用 VPN,它都会泄露您的真实 IP 地址。该问题通常称为 WebRTC 泄漏。
请注意,如果您发现 WebRTC 泄漏,则在设备上禁用 IPv6 可能会解决问题,但 WebRTC 也很可能会泄漏您的 IPv4 地址。因此,禁用 IPv6 并不是防止 IPv6 WebRTC 泄漏的推荐解决方案。
VPN 服务可以在客户端和服务器级别执行一些操作来减少 WebRTC 泄漏发生的可能性,但唯一有保证的解决方案是在浏览器中禁用 WebRTC。
如何在您的设备上禁用 IPv6
Windows(大多数版本)
右键单击“开始”->“搜索”-> 在搜索框中键入“控制面板”并选择结果。

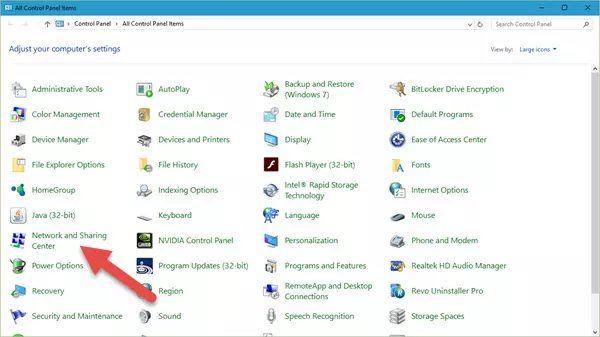
选择网络和共享(或查看网络状态和任务,如果处于类别模式)。
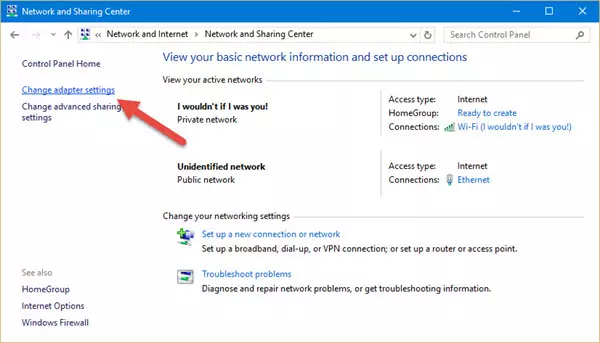
转至更改适配器设置。
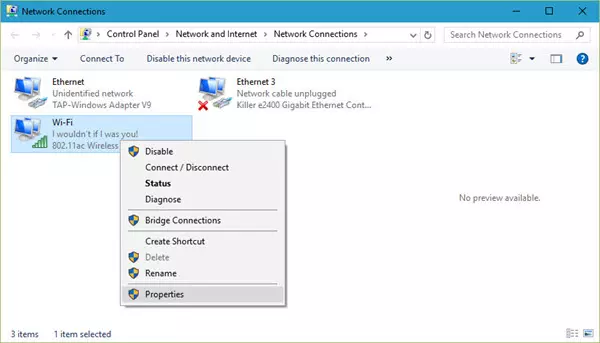
右键单击您的互联网连接 -> 属性。
向下滚动,直到看到 Internet 协议版本 6 (TCP/IPv6),然后取消选中其框。
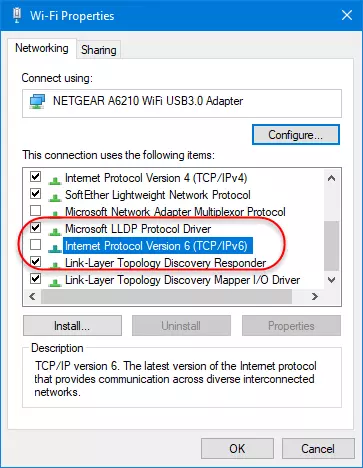
单击“确定”即可完成。
macOS
转到系统偏好设置...
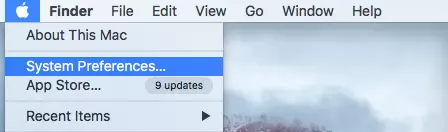
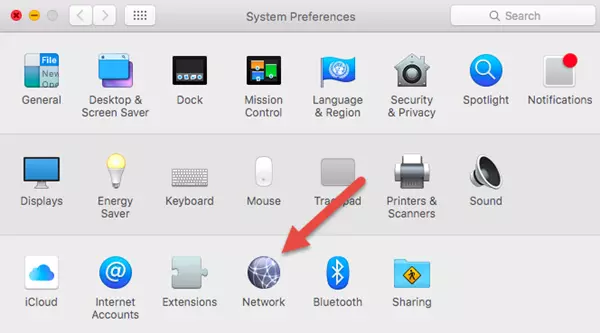
单击“网络”。
选择您的互联网连接 -> 高级。< br />
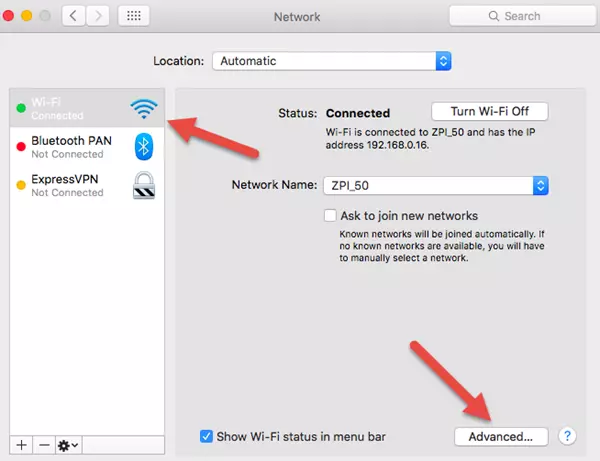
转至 TCP/IP 选项卡 -> 配置 IPv6: -> 关闭。
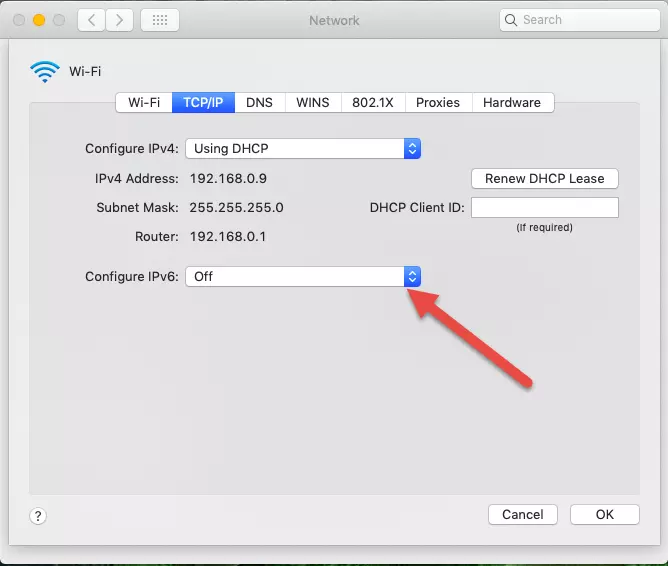
单击“确定”即可完成。
Linux
在 Linux 操作系统上禁用 IPv6 有两种方法。您可以使用命令行或网络管理器来执行此操作,请参阅以下步骤以了解具体操作方法。
使用网络管理器
转至设置 -> 网络。单击网络的设置/选项选项卡。

切换到 IPv6 选项卡 -> IPv6 方法 -> 禁用。
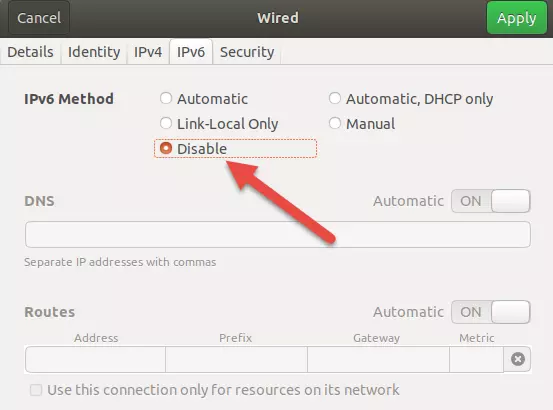
单击“应用”即可完成。
使用命令行
Debian(包括 Ubuntu 和 Mint)和 SuSE 系统
要永久禁用 IPv6,我们必须编辑 sysctl.conf 文件。
- 打开终端并输入以下命令:
须藤纳米 /etc/sysctl.conf - 向下滚动到底部并添加以下行:
net.ipv6.conf.all.disable_ipv6 = 1
net.ipv6.conf.default.disable_ipv6 = 1
net.ipv6.conf.lo.disable_ipv6 = 1
- 保存并关闭文件,然后使用以下命令执行然后更改:
sudo sysctl -p
重启也不会有什么坏处。要重新启用 IPv6,只需从 /etc/sysctl.conf 中删除添加的行。
Red Hat 系统(包括 Fedora 和 CentOS)
打开终端并输入以下命令:
sudo sysctl -w net.ipv6.conf.all.disable_ipv6=1
sudo sysctl -w net.ipv6.conf.default.disable_ipv6=1
要重新启用 IPv6,请输入以下命令:
sudo sysctl -w net.ipv6.conf.all.disable_ipv6=0
sudo sysctl -w net.ipv6.conf.default.disable_ipv6=0
安卓
如果不 root 手机,则无法在 Android 中禁用 IPv6 以进行 WiFi 连接。但是,您可以针对移动数据连接禁用它。
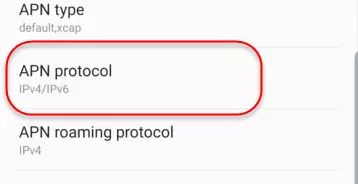
转到设置 -> 连接 -> 移动网络 -> 接入点名称。选择您的移动运营商,向下滚动至 APN 协议并选择它。
选择 IPv4。
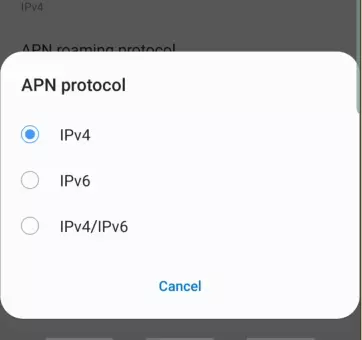
你就完成了。
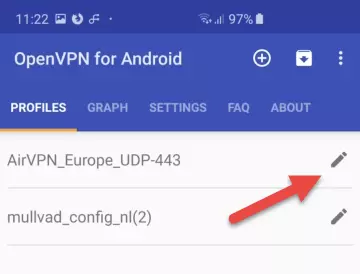
但应该指出的是,仅使用可能是一个更好的主意适用于 Android 的 OpenVPN而不是你的有漏洞的自定义应用程序。它可以确保 VPN 接口之外的不需要的 IPv6 连接不可能出现。
打开 OpenVPN for Android 应用程序并编辑 VPN 连接的图标。
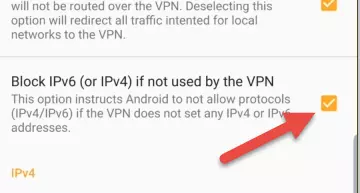
切换到“路由”选项卡,并启用 VPN 不使用的“阻止 IPv6”(或 IPv4)(默认情况下)。
iOS 和 iPadOS
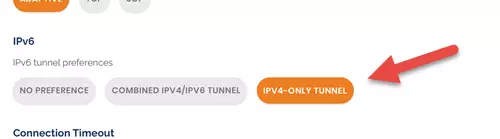
在 Apple 的移动平台上,无法在系统级别禁用 IPv6,尽管OpenVPN 连接应用程序只能通过 IPv4 路由连接。只需转到设置 -> 并选择 IPv6 -> 仅 IPV4 隧道。
Chromebook
通常不可能在 Chrome 操作系统的系统级别禁用 IPv6。如果您进入开发者模式,您可以通过打开 Chrome 窗口并输入以下内容来临时禁用 IPv6:
sudo ip6tables –F
但这仅在您重新启动 Chromebook 之前有效。更好的解决方案是使用 OpenVPN for Android 应用程序来防止 IPv6 泄漏,而不是使用 VPN 提供商的自定义应用程序。
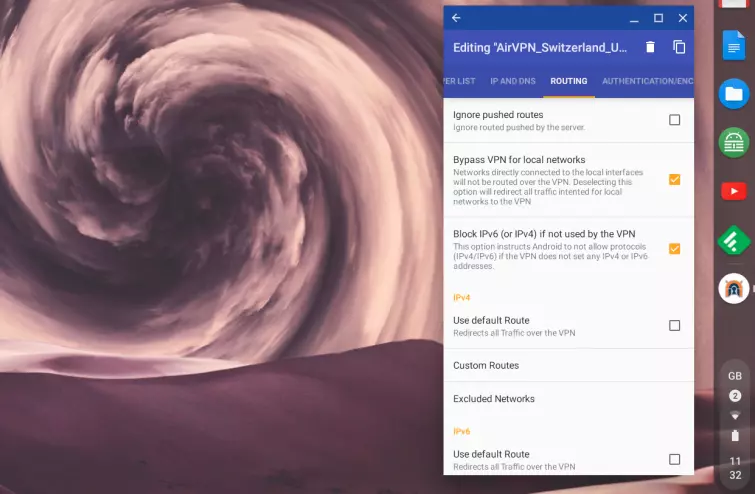
与在 Chromebook 上运行的所有 Android VPN 应用程序一样,这将保护 Chromebook 上的所有本机 ChromeOS 和所有 Android 连接。但是,它不会保护在 ChromeOS 下运行的 Linux 应用程序的连接。